H2: DeFi Draining क्या है? क्रिप्टो दुनिया की सबसे साइलेंट चोरी
H3: सिर्फ 1 क्लिक और फंड गायब — आखिर बैकएंड में होता क्या है?
H2: स्कैमर्स आपको कैसे फंसाते हैं? 3 सबसे खतरनाक तरीके
H3: फेक एयरड्रॉप (Fake Airdrops) और फ़िशिंग साइट्स
H3: मालिशियस टोकन अप्रूवल (Malicious Token Approvals)
H3: आइस-फिशिंग (Ice-Phishing) और फर्जी dApps
H2: अपने क्रिप्टो वॉलेट को DeFi Drainers से बचाने के 5 कड़वे नियम
H3: नियम 1: ‘Revoke Approvals’ — पुराने परमिशन्स तुरंत बंद करें
H3: नियम 2: बर्नर वॉलेट (Burner Wallet) का इस्तेमाल करें
H3: नियम 3: कभी भी अनलिमिटेड टोकन अप्रूवल न दें
H3: नियम 4: हार्डवेयर वॉलेट और मल्टी-सिग (Multi-sig) सुरक्षा
H3: नियम 5: यूआरएल (URL) और कॉन्ट्रैक्ट एड्रेस डबल-चेक करें
H2: अगर आपके साथ DeFi Draining हो जाए, तो तुरंत क्या करें?
H2: निष्कर्ष: आपकी एक सावधानी ही आपका असली इंश्योरेंस है
मुख्य कंटेंट बॉडी (Article Content)
नमस्ते दोस्तों!
अगर आप क्रिप्टो मार्केट में नए हैं या डिसेंट्रलाइज्ड फाइनेंस (DeFi) का इस्तेमाल करते हैं, तो आज का यह आर्टिकल आपके लिए सबसे ज्यादा जरूरी होने वाला है।
क्या आपने कभी सोचा है कि बिना आपका सीक्रेट फ़्रेज़ (Seed Phrase) जाने, बिना आपका पासवर्ड पूछे, कोई आपके क्रिप्टो वॉलेट से सारा पैसा कैसे उड़ा सकता है?
जी हाँ! आज के समय में क्रिप्टो हैकर्स को आपका वॉलेट खाली करने के लिए आपके पासवर्ड की ज़रूरत नहीं है। वे सिर्फ एक चीज़ का इस्तेमाल करते हैं—आपकी एक छोटी सी गलती और DeFi Draining Smart Contracts।
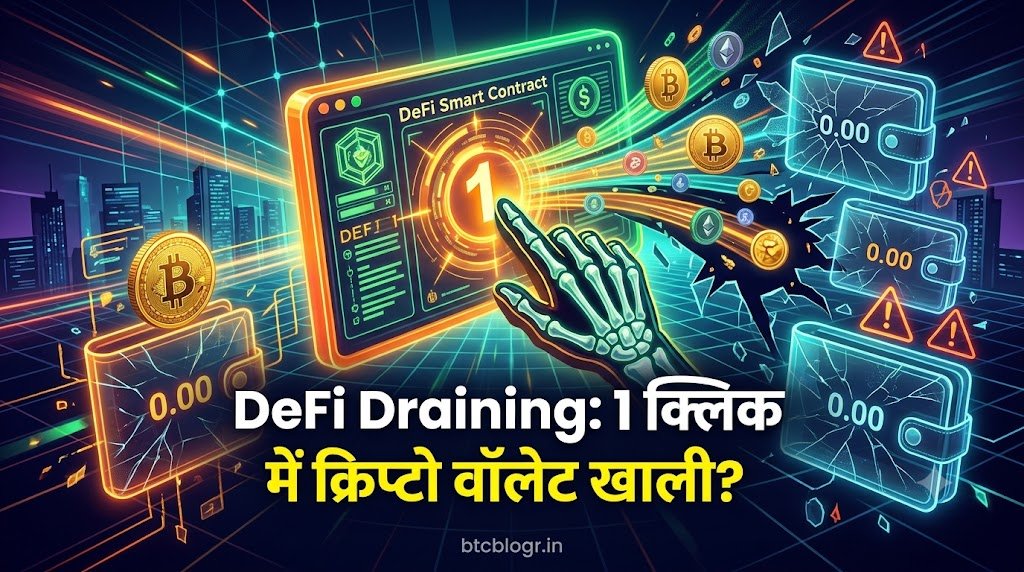
DeFi Draining क्या है? क्रिप्टो दुनिया की सबसे साइलेंट चोरी
आसान शब्दों में कहें तो DeFi Draining एक ऐसा एडवांस स्कैम है जहाँ हैकर्स एक नकली dApp (Decentralized App) या वेबसाइट बनाते हैं।
जब आप अपने Web3 वॉलेट (जैसे MetaMask, Trust Wallet, Phantom) को उस वेबसाइट से कनेक्ट करते हैं और किसी ट्रांजैक्शन को अप्रूव (Approve) करते हैं, तो आप अनजाने में अपने वॉलेट की तिजोरी की चाबी हैकर को सौंप देते हैं।
इसके बाद आपके वॉलेट से सारे टोकन्स और NFTs हैकर के एड्रेस पर ट्रांसफर हो जाते हैं—और वो भी सिर्फ कुछ सेकंड के अंदर!
सिर्फ 1 क्लिक और फंड गायब — आखिर बैकएंड में होता क्या है?
जब आप पहली बार Uniswap या किसी असली DeFi प्लेटफॉर्म पर कोई टोकन स्वाइप करते हैं, तो प्लेटफॉर्म आपसे ‘Set Approval For All’ या ‘Increase Allowance’ का परमिशन माँगता है।
• असली प्लेटफॉर्म: सिर्फ उतने ही टोकन एक्सेस करने की परमिशन लेते हैं जितने की आप ट्रेडिंग कर रहे हैं।
• फेक Draining साइट्स: स्मार्ट कॉन्ट्रैक्ट कोड में ऐसा फंक्शन छुपा कर रखती हैं जिससे आप उन्हें अपने वॉलेट के 100% फंड्स की ‘Unlimited Access’ दे बैठते हैं।
जैसे ही आप अपने वॉलेट में ‘Sign’ पर क्लिक करते हैं, हैकर के पास आपके टोकन बिना किसी और OTP या पासवर्ड के निकालने का कानूनी (Blockchain Level) अधिकार आ जाता है।
स्कैमर्स आपको कैसे फंसाते हैं? 3 सबसे खतरनाक तरीके
हैकर सीधे आपके पास नहीं आते, वे आपको लालच और डर के जाल में फँसाते हैं। आइए समझते हैं कि वे किन रास्तों का इस्तेमाल करते हैं:
1. फेक एयरड्रॉप (Fake Airdrops) और फ़िशिंग साइट्स
आपको एक्स (ट्विटर), टेलीग्राम या डिस्कोर्ड पर एक मैसेज या नोटिफिकेशन मिलेगा— “बधाई हो! आपको $1,000 मूल्य का फ्री एयरड्रॉप मिला है, अभी क्लेम करें!”
• आप जैसे ही उस लिंक पर जाते हैं, वेबसाइट बिल्कुल असली Blur, OpenSea या Uniswap जैसी दिखती है।
• क्लेम बटन पर क्लिक करते ही वॉलेट पॉप-अप होता है।
• आप सोचते हैं कि आप $1000 क्लेम कर रहे हैं, लेकिन वास्तव में आप अपने वॉलेट का बचा हुआ $5000 हैकर को ट्रांसफर करने का अप्रूवल दे रहे होते हैं।
2. मालिशियस टोकन अप्रूवल (Malicious Token Approvals)
कई बार आपके वॉलेट में अचानक से अनजान टोकन्स दिखने लगते हैं जिनकी वैल्यू लाखों में दिखती है।
• जब आप उस टोकन को कैश या स्वाइप करने के लिए किसी DEX पर जाते हैं, तो वो एक खास वेबसाइट पर रीडायरेक्ट करता है।
• उस वेबसाइट पर स्वाइप परमिशन देते ही हैकर का Drainer Script एक्टिवेट हो जाता है और आपके मुख्य कॉइन्स (USDT, ETH, BNB) गायब हो जाते हैं।
3. आइस-फिशिंग (Ice-Phishing) और फर्जी Google Ads
जब आप गूगल पर ‘MetaMask Web’ या किसी पॉपुलर प्रोजेक्ट का नाम सर्च करते हैं, तो सबसे ऊपर स्पॉन्सर्ड एड (Ads) दिखाई देते हैं।
• हैकर गूगल एड्स खरीदकर असली वेबसाइट जैसे दिखने वाले डोमेन बना लेते हैं।
• थोड़ा सा स्पेलिंग में अंतर होता है जिसे आम इंसान ध्यान नहीं दे पाता।
• वहाँ वॉलेट कनेक्ट करते ही ड्रेनिंग स्क्रिप्ट आपके फंड्स पर कब्जा कर लेती है।
अपने क्रिप्टो वॉलेट को DeFi Drainers से बचाने के 5 कड़वे नियम
यदि आप DeFi की दुनिया में सुरक्षित रहना चाहते हैं, तो इन 5 गोल्डन नियमों को गांठ बांध लीजिए:
नियम 1: ‘Revoke Approvals’ — पुराने परमिशन्स तुरंत बंद करें
जब भी आप किसी dApp का इस्तेमाल खत्म कर लें, तो उस स्मार्ट कॉन्ट्रैक्ट से अपने वॉलेट की एक्सेस वापस लें।
• आपको क्या करना है: नियमित रूप से Revoke.cash या Etherscan Token Approval Checker पर जाएँ।
• अपने वॉलेट को कनेक्ट करें और देखें कि आपने किन-किन वेबसाइट्स को ‘Unlimited Allowance’ दे रखा है।
• जिन dApps को आप रोज़ इस्तेमाल नहीं करते, उनका अप्रूवल तुरंत Revoke कर दें।
नियम 2: बर्नर वॉलेट (Burner Wallet) का इस्तेमाल करें
अपने मुख्य क्रिप्टो फंड्स (Long-term Savings) को कभी भी रोज़मर्रा के एयरड्रॉप क्लेमिंग या नए dApps टेस्टिंग के लिए इस्तेमाल न करें।
• मुख्य वॉलेट: इसमें अपना बड़ा फंड रखें और इसे किसी भी अनजान साइट से कभी कनेक्ट न करें।
• बर्नर वॉलेट: नए एयरड्रॉप, Nft मइंटिंग और अज्ञात साइट्स के लिए एक अलग वॉलेट रखें जिसमें केवल $10-$20 का गैस फीस फंड हो।
नियम 3: कभी भी अनलिमिटेड टोकन अप्रूवल न दें
जब भी कोई साइट ट्रांजैक्शन के दौरान ‘Spend Limit’ माँगती है, तो कस्टम लिमिट सेट करें।
• अगर आप 100 USDT स्वाइप कर रहे हैं, तो स्पेंड लिमिट भी केवल 100 USDT ही रखें।
• ‘Unlimited’ परमिशन देने की गलती कभी न करें। इससे अगर साइट हैक भी होती है तो आपका केवल उतना ही फंड जाएगा जितना उस ट्रांजैक्शन में था।
नियम 4: हार्डवेयर वॉलेट और सुरक्षा टूल्स का उपयोग करें
सॉफ्टवेयर वॉलेट (हॉट वॉलेट) हमेशा ऑनलाइन रहते हैं, जिससे उन पर रिस्क ज्यादा होता है।
• हार्डवेयर वॉलेट: Ledger या Trezor जैसे कोल्ड वॉलेट का उपयोग करें जहाँ हर ट्रांजैक्शन को फिजिकली बटन दबाकर कन्फर्म करना पड़ता है।
• सिक्योरिटी एक्सटेंशन: अपने ब्राउज़र में Pocket Universe, Wallet Guard या Rabby Wallet इंस्टॉल करें। ये टूल्स ट्रांजैक्शन साइन करने से पहले आपको स्क्रीन पर साफ चेतावनी दे देते हैं कि यह ट्रांजैक्शन आपके फंड्स ड्रेन कर सकता है।
नियम 5: यूआरएल (URL) और सोशल मीडिया लिंक्स डबल-चेक करें
• कभी भी टेलीग्राम या डिस्कोर्ड के डायरेक्ट मैसेज (DM) में आए लिंक पर भरोसा न करें।
• हमेशा आधिकारिक वेबसाइट्स को अपने ब्राउज़र में Bookmark करके रखें और केवल वहीं से एक्सेस करें।
अगर आपके साथ DeFi Draining हो जाए, तो तुरंत क्या करें?
अगर भगवान न करे कभी आप इस स्कैम का शिकार हो जाएँ, तो पैनिक होने के बजाय तुरंत ये कदम उठाएं:
• फंड्स ट्रांसफर करें: अगर वॉलेट में कुछ फंड्स बचे हैं, तो उन्हें तुरंत एक बिल्कुल नए वॉलेट पर भेजें।
• Revoke All: तुरंत Revoke.cash पर जाकर उस ड्रेन हुए वॉलेट के सभी एक्टिव अप्रूवल्स को ब्लॉक करें।
• उस वॉलेट को त्याग दें: जिस वॉलेट से ड्रेनिंग हुई है, उसका इस्तेमाल आगे कभी न करें क्योंकि उसका अप्रूवल हैकर के पास जा चुका है।
निष्कर्ष: आपकी एक सावधानी ही आपका असली इंश्योरेंस है
ब्लॉकचेन तकनीक आपको आपके पैसे का पूरा मालिक बनाती है, लेकिन इसके साथ जिम्मेदारी भी आपकी ही होती है।
DeFi की दुनिया में कोई बैंक या कस्टमर केयर नहीं है जो पैसे डूबने पर आपकी मदद कर सके।
फ्री एयरड्रॉप्स और रातों-रात अमीर बनने वाले लालच से दूर रहें, अपने अप्रूवल्स चेक करते रहें और सुरक्षित तरीके से क्रिप्टो जर्नी का आनंद लें!
कानूनी एवं वित्तीय डिस्क्लेमर (Disclaimer)
यह लेख केवल शैक्षणिक और सूचनात्मक उद्देश्यों के लिए लिखा गया है। यह किसी भी प्रकार की वित्तीय, कानूनी या निवेश सलाह (Financial or Investment Advice) नहीं है। क्रिप्टोकरेंसी और ब्लॉकचेन प्लेटफॉर्म्स अत्यधिक जोखिम भरे होते हैं। किसी भी क्रिप्टो प्रोजेक्ट, DeFi प्रोटोकॉल या dApp में निवेश करने या ट्रांजैक्शन करने से पहले अपना स्वयं का शोध (DYOR – Do Your Own Research) अवश्य करें। btcblogr.in या लेखक किसी भी प्रकार के वित्तीय नुकसान के लिए जिम्मेदार नहीं होंगे।
महत्वपूर्ण सवाल-जवाब (FAQ)
DeFi Draining एक स्मार्ट कॉन्ट्रैक्ट स्कैम है जिसमें यूज़र अनजाने में किसी फर्जी dApp या वेबसाइट को अपने क्रिप्टो वॉलेट के टोकन्स एक्सेस करने की अनलिमिटेड परमिशन दे देता है, जिससे हैकर 1 क्लिक में यूज़र का पूरा वॉलेट खाली कर देता है।
हाँ, अगर आप किसी मालिशियस (फर्जी) स्मार्ट कॉन्ट्रैक्ट को ‘Token Approval’ या ‘Set Approval for All’ का परमिशन दे देते हैं, तो हैकर बिना सीक्रेट फ़्रेज़ के भी आपके टोकन्स ट्रांसफर कर सकता है।
Revoke.cash एक वेब3 सिक्योरिटी टूल है जो आपको यह देखने में मदद करता है कि आपने अपने वॉलेट से किन-किन स्मार्ट कॉन्ट्रैक्ट्स को परमिशन दी हुई है। इसकी मदद से आप पुराने और संदिग्ध अप्रूवल्स को तुरंत बंद (Revoke) कर सकते हैं।
बर्नर वॉलेट एक सेकेंडरी क्रिप्टो वॉलेट होता है जिसका उपयोग केवल नए dApps टेस्ट करने, एयरड्रॉप क्लेम करने या अननोन प्रोजेक्ट्स से कनेक्ट करने के लिए किया जाता है। इसमें मुख्य सेविंग्स नहीं रखी जातीं।
ब्लॉकचेन ट्रांजैक्शंस अपरिवर्तनीय (Irreversible) होते हैं। एक बार जब फंड्स हैकर के एड्रेस पर चले जाते हैं, तो उन्हें बिना हैकर की मर्जी के वापस पाना लगभग नामुमकिन होता है।

Btcblogr.in का फाउंडर। मेरा मिशन आपको क्रिप्टो और ब्लॉकचेन से कमाई के 100% असली तरीके सिखाना है। मैं अपने ब्लॉग पर कभी भी किसी धोखाधड़ी या फ्रॉड करने वाली फेक वेबसाइट को बढ़ावा नहीं देता।