H2: 0$ का ट्रांजैक्शन स्कैम क्या है? क्रिप्टो दुनिया की सबसे नई और शातिर चालाकी
H3: बिना प्राइवेट की (Private Key) के आपके वॉलेट से ट्रांजैक्शन कैसे संभव है?
H2: एड्रेस पॉइज़निंग (Address Poisoning) कैसे काम करता है? समझिए पूरा गणित
H3: आपके असली एड्रेस जैसा दिखने वाला डुप्लीकेट वॉलेट
H3: कॉपी-पेस्ट (Copy-Paste) करने की इंसानी आदत का फायदा
H2: यह स्कैम इतना खतरनाक क्यों है? 3 सबसे बड़े कारण
H3: बिना किसी वॉर्निंग के आपके ब्लॉकचेन हिस्ट्री में घुसपैठ
H3: हार्डवेयर वॉलेट (Ledger/Trezor) यूज़र्स भी इसके शिकार क्यों हो रहे हैं?
H2: Zero-Value Transfer स्कैम से बचने के 5 कड़वे और पक्के नियम
H3: नियम 1: ‘Never Copy from Transaction History’ — सीधे हिस्ट्री से एड्रेस न उठाएं
H3: नियम 2: ‘Address Book & Whitelisting’ का इस्तेमाल करें
H3: नियम 3: पहले और आखिरी 4 अक्षर नहीं, पूरा एड्रेस मैच करें
H3: नियम 4: टेस्ट ट्रांजैक्शन (Test Transaction) का नियम अपनाएं
H3: नियम 5: ENS (Ethereum Name Service) या अनस्टॉपेबल डोमेन्स का उपयोग करें
H2: अगर आपने गलती से गलत एड्रेस पर फंड भेज दिया है, तो क्या करें?
H2: निष्कर्ष: आपकी जरा सी जल्दबाजी, हैकर की बड़ी कामयाबी
मुख्य कंटेंट बॉडी (Article Content)
नमस्ते दोस्तों!
अगर आप क्रिप्टो करेंसी में लेनदेन करते हैं, तो आज का यह आर्टिकल आपके जीवन की सबसे बड़ी बचत साबित हो सकता है।
क्या आपने कभी अपने ट्रॉनलिंक, मेटामास्क या ट्रस्ट वॉलेट की ट्रांजैक्शन हिस्ट्री में अचानक ऐसा ट्रांजैक्शन देखा है जहाँ 0 USDT या 0 ETH ट्रांसफर हुआ दिखता है?
आप सोचते होंगे कि “अरे, 0$ ही तो गया है, इससे मुझे क्या फर्क पड़ता है?”
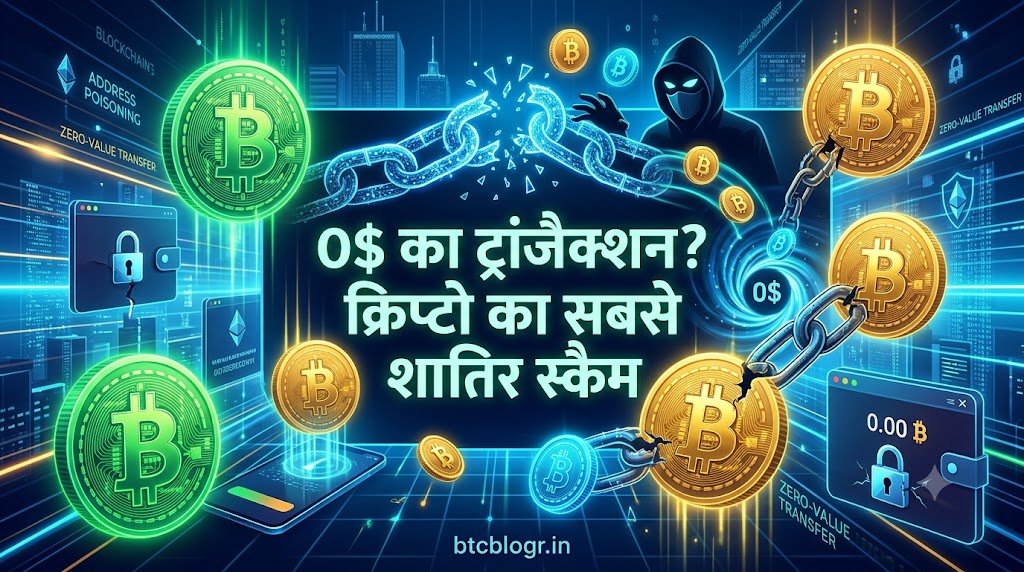
लेकिन रुको मेरे भाई! यह कोई तकनीकी खराबी (Technical Glitch) नहीं है। यह आज के समय का क्रिप्टो दुनिया का सबसे खतरनाक और शातिर स्कैम है, जिसे ‘Zero-Value Transfer’ या ‘Address Poisoning’ कहा जाता है।
0$ का ट्रांजैक्शन स्कैम क्या है? क्रिप्टो दुनिया की सबसे नई चालाकी
सरल शब्दों में समझें तो हैकर आपके ही वॉलेट एड्रेस से 0 कॉइन किसी फर्जी एड्रेस पर ट्रांसफर करने का एक नेटवर्क कॉल भेजता है।
ब्लॉकचेन के स्मार्ट कॉन्ट्रैक्ट में एक ऐसी खासियत (या खामी) होती है, जिसके तहत $0 मूल्य का ट्रांजैक्शन बिना आपकी अनुमति या प्राइवेट की (Private Key) के भी आपके वॉलेट के नाम से दर्ज किया जा सकता है।
इसका मकसद आपके वॉलेट का एक्सेस पाना नहीं होता, बल्कि आपकी ट्रांजैक्शन हिस्ट्री को ज़हरीला (Poison) बनाना होता है।
बिना आपकी मर्जी के आपके वॉलेट से ट्रांजैक्शन कैसे संभव है?
ईआरसी-20 (ERC-20) और टीआरसी-20 (TRC-20) टोकन स्टैंडर्ड में ‘TransferFrom’ नाम का एक फंक्शन होता है।
• स्कैमर एक ऐसा स्मार्ट कॉन्ट्रैक्ट चलाता है जो $0 अमाउंट का ट्रांसफर ट्रिगर करता है।
• इसके लिए आपके वॉलेट के अप्रूवल की ज़रूरत नहीं होती क्योंकि अमाउंट 0 है।
• यह ट्रांजैक्शन ब्लॉकचेन पर दर्ज हो जाता है और आपके ऐप (Wallet Interface) में ऐसा दिखता है जैसे आपने खुद वह ट्रांजैक्शन किया हो।
एड्रेस पॉइज़निंग (Address Poisoning) कैसे काम करता है?
आइए इसे एक आसान उदाहरण से समझते हैं:
मान लीजिए आपका असली वॉलेट एड्रेस है:
0x1234...ABCD
और आप रोज़ अपने किसी दोस्त या एक्सचेंज वाले एड्रेस पर फंड भेजते हैं:
0x9876...XYZ1
1. डुप्लीकेट एड्रेस जनरेट करना (Vanity Address Generator)
हैकर ब्लॉकचेन बॉट्स के ज़रिए ऐसे एड्रेस बनाता है जो आपके दोस्त के एड्रेस से हूबहू मिलते-जुलते हों।
वे एक ऐसा फेक एड्रेस बनाएंगे जिसके शुरुआत और आखिरी के अक्षर बिल्कुल आपके दोस्त के एड्रेस जैसे होंगे:
0x9876...XYZ1 (फेक एड्रेस)
2. कॉपी-पेस्ट की इंसानी आदत का फायदा उठाना
जब आप अगली बार फंड भेजने की तैयारी करते हैं, तो आप पूरा 42 अक्षरों का लंबा ब्लॉकचेन एड्रेस टाइप नहीं करते।
• आप सीधे अपने वॉलेट की हालिया हिस्ट्री (Recent History) खोलते हैं।
• आप पहला और आखिरी 4 अक्षर देखते हैं और सोचते हैं कि यह वही पुराना एड्रेस है।
• आप उस फर्जी एड्रेस को कॉपी करते हैं और अपने $10,000 उस पर सेंड कर देते हैं!
और बस! आपका पैसा मिनटों में हैकर के पास चला जाता है, और ब्लॉकचेन पर इसे कभी वापस नहीं लाया जा सकता।
यह स्कैम इतना खतरनाक क्यों है?
बिना किसी वॉर्निंग के हिस्ट्री में घुसपैठ
ज़्यादातर स्कैम में आपको किसी लिंक पर क्लिक करना पड़ता है या सीक्रेट फ़्रेज़ देना पड़ता है। लेकिन यहाँ आपने कोई गलती की ही नहीं! हैकर ने खुद आपकी हिस्ट्री में अपना एड्रेस प्लांट कर दिया है।
हार्डवेयर वॉलेट (Ledger/Trezor) यूज़र्स भी शिकार हो रहे हैं
कई लोग सोचते हैं कि हार्डवेयर वॉलेट ले लिया तो वे 100% सेफ हैं।
लेकिन याद रखिए, हार्डवेयर वॉलेट आपके फंड्स की चाबी सुरक्षित रखता है, आपकी आँखों और जल्दबाज़ी में किए गए गलत कॉपी-पेस्ट से आपको नहीं बचा सकता!
Zero-Value Transfer स्कैम से बचने के 5 कड़वे और पक्के नियम
अगर आप अपने क्रिप्टो एसेट्स को सुरक्षित रखना चाहते हैं, तो इन 5 नियमों को आज ही अपनी आदत बना लें:
नियम 1: ‘Never Copy from Transaction History’
कभी भी अपने क्रिप्टो वॉलेट की ट्रांजैक्शन हिस्ट्री (Transaction History) से किसी एड्रेस को कॉपी करके पैसे न भेजें।
• क्या करें: जिस इंसान या एक्सचेंज को पैसे भेजने हैं, उसका एड्रेस हमेशा सीधे मुख्य सोर्स (जैसे वॉट्सऐप चैट, नोटपैड, या एक्सचेंज डिपाज़िट पेज) से ही कॉपी करें।
नियम 2: ‘Address Book’ और Whitelisting का इस्तेमाल करें
सभी प्रमुख वॉलेट्स और एक्सचेंजेस में ‘Address Book’ या ‘Whitelisting’ की सुविधा होती है।
• अपने मुख्य और भरोसेमंद एड्रेसेस को नाम के साथ (जैसे- “My Binance Deposit”, “Rahul Wallet”) सेव कर लें।
• केवल सेव किए गए Whitelisted एड्रेसेस पर ही फंड्स ट्रांसफर करें।
नियम 3: केवल पहले और आखिरी 4 अक्षर न देखें
हमेशा एड्रेस के बीच वाले अक्षरों को भी ध्यान से देखें।
• हैकर पहले 4 और आखिरी 4 अक्षर आसानी से मैच करवा लेते हैं।
• कम से कम शुरुआत के 6, बीच के 4 और आखिरी के 6 अक्षर मिलाकर ही आगे बढ़ें।
नियम 4: टेस्ट ट्रांजैक्शन (Test Transaction) का नियम
जब भी आप बड़ा अमाउंट (जैसे $1,000 या $10,000) ट्रांसफर कर रहे हों, तो पहले $2-$5 का एक छोटा टेस्ट ट्रांजैक्शन करें।
• जब छोटा फंड सही जगह पहुँच जाए, तभी बाकी का बड़ा फंड भेजें।
नियम 5: ENS या Unstoppable Domains का इस्तेमाल करें
लंबा और उलझाव वाला ब्लॉकचेन एड्रेस इस्तेमाल करने के बजाय अपना खुद का डोमेन (जैसे yourname.eth या yourname.crypto) सेट करें।
• इससे गलत एड्रेस पर फंड जाने की गुंजाइश खत्म हो जाती है।
अगर आपने गलती से गलत एड्रेस पर फंड भेज दिया है, तो क्या करें?
कड़वा सच यह है कि ब्लॉकचेन पर ट्रांजैक्शन पूरी तरह से फाइनल और इरिवर्सिबल (Irreversible) होते हैं।
• अगर फंड्स किसी हैकर के एड्रेस पर चले गए हैं, तो कोई भी बैंक या कस्टमर केयर उसे वापस नहीं ला सकता।
• इंटरनेट पर ऐसे लोगों से बचें जो पैसे लेकर फंड्स रिकवर करने का दावा करते हैं—वे रिकवरी स्कैमर्स (Recovery Scammers) होते हैं।
निष्कर्ष: आपकी जरा सी जल्दबाजी, हैकर की बड़ी कामयाबी
क्रिप्टो मार्केट में आपकी सुरक्षा की पूरी जिम्मेदारी आपके हाथों में है।
हैकर नए-नए और चालाक तरीके ढूंढते रहेंगे, लेकिन आपकी जागरूकता ही आपका सबसे बड़ा हथियार है। जल्दबाज़ी में कॉपी-पेस्ट करने से बचें और हर ट्रांजैक्शन को दो बार चेक करें!
कानूनी एवं वित्तीय डिस्क्लेमर (Disclaimer)
यह लेख केवल शैक्षणिक और सूचनात्मक उद्देश्यों के लिए लिखा गया है। यह किसी भी प्रकार की वित्तीय, कानूनी या निवेश सलाह (Financial or Investment Advice) नहीं है। क्रिप्टोकरेंसी और ब्लॉकचेन प्लेटफॉर्म्स अत्यधिक जोखिम भरे होते हैं। किसी भी क्रिप्टो प्रोजेक्ट या ट्रांसफर से पहले अपना स्वयं का शोध (DYOR – Do Your Own Research) अवश्य करें। btcblogr.in या लेखक किसी भी प्रकार के वित्तीय नुकसान के लिए जिम्मेदार नहीं होंगे।
अक्सर पूछे जाने वाले सवाल (FAQ)
यह एक ऐसा स्कैम है जिसमें हैकर बिना आपकी अनुमति के आपके वॉलेट से $0 मूल्य का ट्रांजैक्शन जनरेट करता है ताकि उसकी हिस्ट्री में अपना मिलता-जुलता नकली एड्रेस छोड़ सके, जिससे आप भविष्य में गलती से उस पर पैसे भेज दें।
नहीं, केवल $0 ट्रांजैक्शन आपकी हिस्ट्री में दिखने का मतलब यह नहीं है कि आपका वॉलेट हैक हो गया है या आपकी प्राइवेट की लीक हो गई है। यह सिर्फ आपकी हिस्ट्री को पॉइज़न (Poison) करने की कोशिश है।
इससे बचने के लिए कभी भी अपनी ट्रांजैक्शन हिस्ट्री से एड्रेस कॉपी न करें। हमेशा एड्रेस बुक का उपयोग करें और फंड भेजने से पहले पूरा एड्रेस ध्यान से चेक करें।
नहीं, हार्डवेयर वॉलेट आपकी चाबियों को सुरक्षित रखते हैं, लेकिन अगर आप खुद गलत एड्रेस पर फंड्स भेजने की पुष्टि (Confirm) कर देते हैं, तो हार्डवेयर वॉलेट भी इसे नहीं रोक सकता।
ब्लॉकचेन ट्रांजैक्शंस को वापस नहीं बदला जा सकता। एक बार फंड्स किसी हैकर के एड्रेस पर चले जाएं, तो उन्हें रिकवर करना नामुमकिन होता है।

Btcblogr.in का फाउंडर। मेरा मिशन आपको क्रिप्टो और ब्लॉकचेन से कमाई के 100% असली तरीके सिखाना है। मैं अपने ब्लॉग पर कभी भी किसी धोखाधड़ी या फ्रॉड करने वाली फेक वेबसाइट को बढ़ावा नहीं देता।